Le constat : une multiplication des systèmes de management
Une entreprise un peu mature accumule rapidement les systèmes de management. Hier, on parlait surtout de qualité (ISO 9001) et d’environnement (ISO 14001). Aujourd’hui, la pression réglementaire et contractuelle impose d’empiler de nouveaux dispositifs :
- Un SMSI pour la sécurité de l’information (ISO/IEC 27001) ;
- Un système de management de la continuité d’activité (ISO 22301) ;
- Un système de management de la protection de la vie privée (ISO/IEC 27701) ;
- Et désormais un système de management de l’intelligence artificielle (ISO/IEC 42001).
Gérés en silos, ces systèmes deviennent un fardeau : politiques redondantes, audits à répétition, comités qui se chevauchent. Surtout, ils produisent des contradictions qui finissent par décrédibiliser la démarche aux yeux des équipes opérationnelles.
Le système de management intégré (SMI) répond précisément à cette problématique : un seul système, plusieurs finalités, des exigences mutualisées.
Pourquoi l’intégration est possible : la structure harmonisée
L’intégration repose sur un choix structurant de l’ISO. Les Directives ISO/IEC, qui fixent les règles de rédaction de toutes les normes, comportent depuis 2012 une annexe dédiée aux normes de système de management : l’Annexe SL. Elle impose à ces normes une ossature commune (Harmonized Structure). Au-delà du plan en dix chapitres, elle fournit un texte de base identique et des définitions communes, que chaque norme complète par ses exigences propres. Toute norme de système de management créée ou révisée depuis doit s’y conformer.
Cette structure impose les mêmes dix chapitres :
- Domaine d’application
- Références normatives
- Termes et définitions
- Contexte de l’organisme
- Leadership
- Planification
- Support
- Fonctionnement (opérations)
- Évaluation des performances
- Amélioration
Concrètement, les chapitres 4, 5, 7, 9 et 10 reposent sur un texte de base identique d’une norme à l’autre :
- Chapitre 4 : compréhension du contexte et des parties intéressées ;
- Chapitre 5 : engagement de la direction, politique, rôles ;
- Chapitre 7 : ressources, compétences, sensibilisation, communication, information documentée ;
- Chapitre 9 : surveillance, audit interne, revue de direction ;
- Chapitre 10 : non-conformités, amélioration continue.
C’est sur ces chapitres que se construit le socle commun du SMI. Les chapitres 6 et 8 portent l’essentiel des exigences propres à chaque discipline : les mesures de sécurité de l’Annexe A pour 27001, l’analyse d’impact sur l’activité pour 22301, l’évaluation d’impact et le cycle de vie des systèmes d’IA pour 42001. Chaque norme ajoute aussi quelques précisions dans les chapitres communs, par exemple sur le périmètre (4.3) ou la politique (5.2).
La robustesse de ce socle a d’ailleurs été démontrée en 2024. L’ISO a ajouté en une seule fois une exigence sur le changement climatique aux paragraphes 4.1 et 4.2 de toutes ses normes de système de management, dont ISO/IEC 27001. Une modification du tronc commun se propage à tous les référentiels : c’est exactement la logique dont un SMI tire parti.
Le principe directeur : un tronc commun, des troncs spécifiques
L’architecture cible d’un SMI repose sur une logique simple à énoncer mais exigeante à mettre en œuvre :
- Un socle commun mutualisé : gouvernance, analyse de contexte, gestion documentaire, gestion des risques, gestion des compétences, audit interne, revue de direction, traitement des non-conformités et amélioration continue.
- Des modules spécifiques par référentiel : les exigences propres à chaque discipline viennent se brancher sur le socle sans le dupliquer.
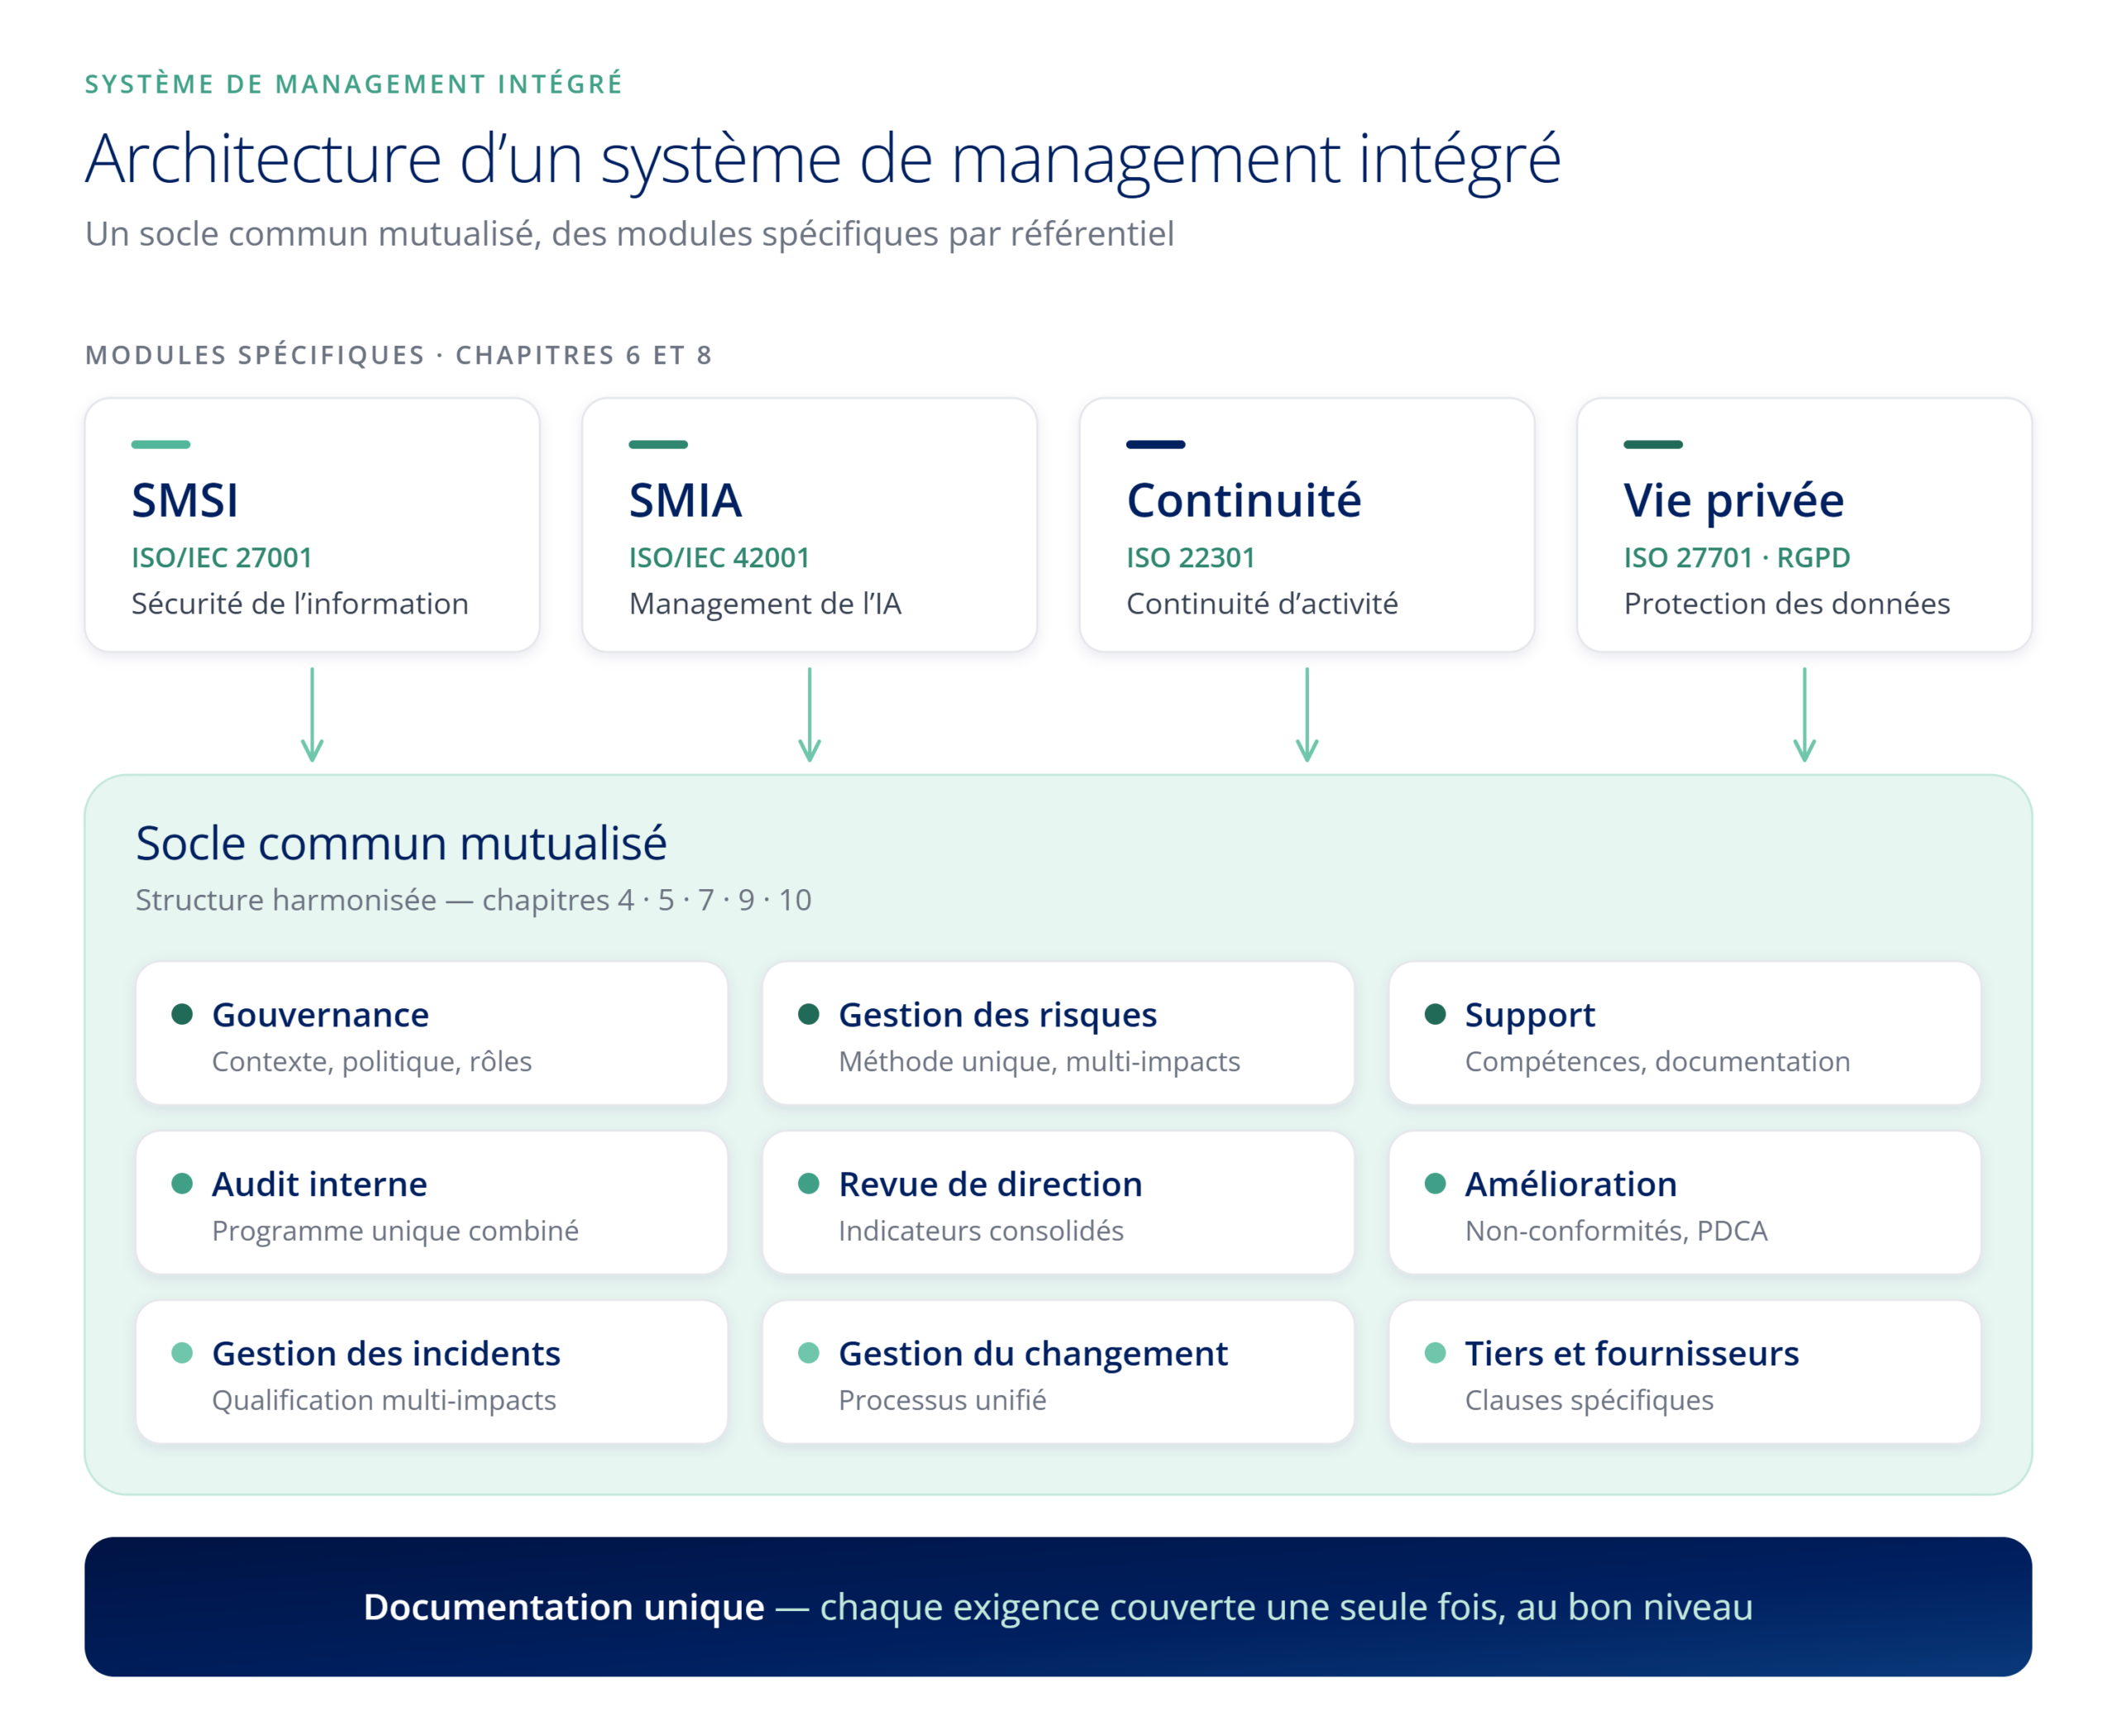
Chaque module s’appuie sur les processus du socle et n’apporte que ce qui est propre à sa discipline.
Cela se traduit par des artefacts uniques mais multi-référentiels : une politique générale de management chapeautant des politiques thématiques, une seule cartographie des parties intéressées, un seul programme d’audit interne couvrant tous les périmètres, une seule revue de direction (avec des points d’attention par discipline), une seule procédure de gestion documentaire.
La pièce maîtresse : une gestion des risques unifiée
C’est ici que se joue l’essentiel de la valeur d’un SMI. Chaque norme demande une appréciation des risques, mais selon un angle différent :
- ISO 27001 : risques pesant sur la confidentialité, l’intégrité et la disponibilité de l’information.
- ISO 42001 : risques liés aux systèmes d’IA – biais, explicabilité, robustesse, impacts sur les personnes et la société, gouvernance des données.
- ISO 22301 : risques de rupture d’activité.
- ISO 27701 / RGPD : risques pour les droits et libertés des personnes (vie privée).
Plutôt que de maintenir quatre méthodologies, le SMI définit une méthode d’appréciation commune : échelles, critères d’acceptation, matrice de cotation, gouvernance des plans de traitement. Il l’applique ensuite avec des typologies de risques différenciées.
Un même risque peut alors être lu sous plusieurs facettes. La défaillance d’un modèle d’IA traitant des données personnelles est à la fois un risque sécurité (27001), un risque IA (42001) et un risque vie privée (27701). Le SMI permet de le tracer une seule fois, avec un traitement cohérent.
Un point d’attention propre à l’IA. ISO/IEC 42001 exige une évaluation d’impact des systèmes d’IA sur les individus, les groupes et la société (§6.1.4), souvent désignée AIIA. La norme ISO/IEC 42005:2025 en détaille la méthode. Cette évaluation s’articule avec l’analyse d’impact relative à la protection des données (AIPD) du RGPD, sans s’y substituer. Le SMI est le bon endroit pour orchestrer ces deux analyses, afin qu’elles ne soient pas menées en parallèle par des équipes différentes.
Démarche de mise en œuvre
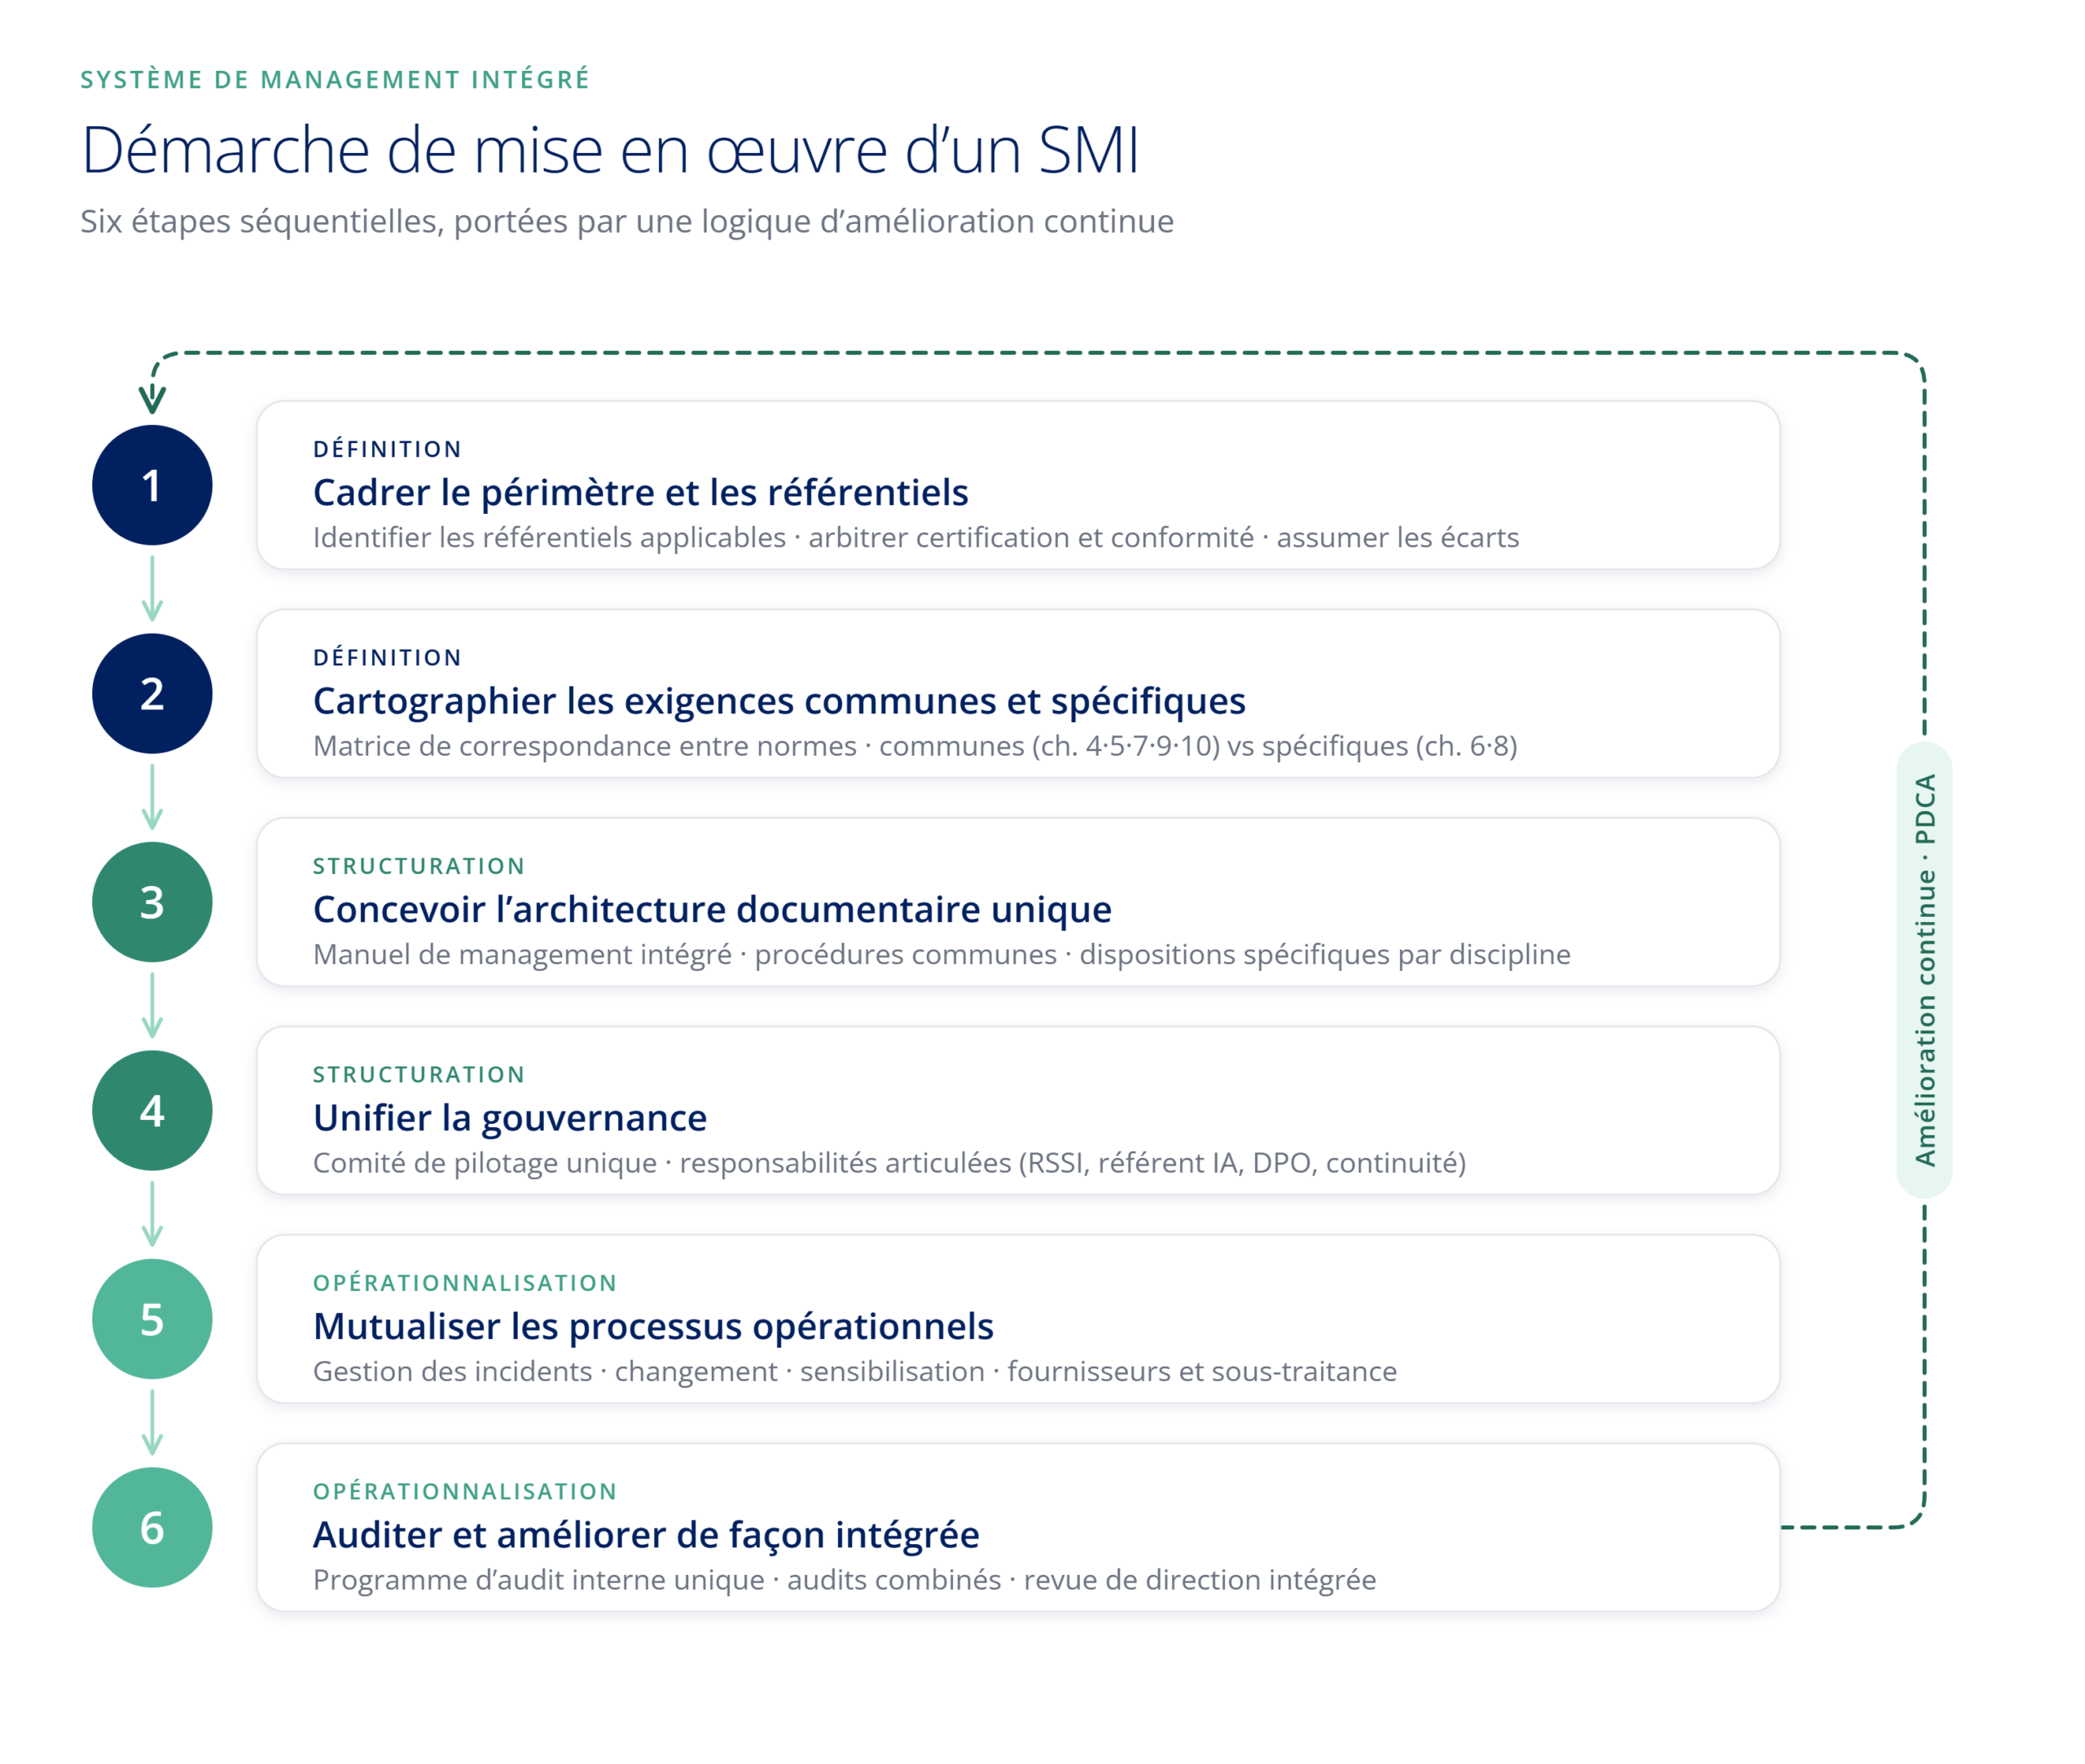
1. Cadrer le périmètre et les référentiels
Identifier les référentiels réellement applicables (obligation réglementaire, exigence client, choix stratégique) et arbitrer ce qui relève de la certification visée et ce qui relève de la simple conformité. Définir un périmètre cohérent : un SMI ne doit pas forcément couvrir un périmètre identique pour chaque norme, mais les écarts de périmètre doivent être assumés et documentés.
2. Cartographier les exigences communes et spécifiques
Construire une matrice de correspondance entre les normes. Pour chaque exigence, repérer si elle relève du socle commun ou d’un module spécifique. Cette matrice devient l’outil de pilotage de l’intégration, puis facilite la préparation des audits multiréférentiels.
Note : Pour cet exercice, le guide ISO The integrated use of management system standards (IUMSS) et la spécification PAS 99 du BSI fournissent des repères méthodologiques utiles.
3. Concevoir l’architecture documentaire unique
Mettre en place une pyramide documentaire intégrée :
- Niveau 1 : un manuel de management intégré et une politique générale.
- Niveau 2 : des procédures communes (gestion documentaire, gestion des risques, audit interne, gestion des incidents, gestion des compétences, gestion du changement).
- Niveau 3 : des dispositions spécifiques par discipline (par exemple la Déclaration d’Applicabilité ISO 27001, l’inventaire et la fiche de chaque système d’IA pour ISO 42001).
L’objectif : chaque exigence couverte une seule fois, au bon niveau.
4. Unifier la gouvernance
Mettre en place une gouvernance intégrée plutôt qu’une superposition de comités : un comité de pilotage unique pouvant traiter, selon l’ordre du jour, les sujets sécurité, IA, continuité et conformité. Désigner clairement les responsabilités (RSSI, référent IA, DPO, responsable continuité) et leur articulation au sein d’une instance commune.
5. Mutualiser les processus opérationnels
Fusionner les processus transverses :
- un seul processus de gestion des incidents, avec une qualification multi-impacts ;
- un seul processus de gestion du changement ;
- un seul plan de sensibilisation et de formation ;
- une seule gestion des fournisseurs et de la chaîne de sous-traitance, avec les clauses spécifiques sécurité, vie privée et IA.
6. Auditer et améliorer de façon intégrée
Construire un programme d’audit interne unique couvrant toutes les disciplines, idéalement avec des audits combinés. Tenir une revue de direction intégrée, alimentée par des indicateurs consolidés.
Côté certification, le document IAF MD 11 encadre l’audit des systèmes de management intégrés. Il permet aux organismes de certification de réduire la durée d’audit en fonction du niveau réel d’intégration, ce qui allège sensiblement la charge d’audit.
Spécificités à ne pas négliger pour ISO 42001
Le management de l’IA introduit des objets que les autres systèmes ne connaissent pas et qu’il faut intégrer explicitement :
- Un inventaire des systèmes d’IA et leur classification par niveau de risque.
- La gouvernance des données d’entraînement, de validation et de test (qualité, provenance, biais).
- Le cycle de vie des systèmes d’IA (conception, développement, déploiement, surveillance, retrait) et les contrôles associés.
- La gestion des tiers et fournisseurs d’IA (modèles de fondation, API tierces), avec la répartition des responsabilités.
- La transparence et l’explicabilité vis-à-vis des parties prenantes.
Par ailleurs, le SMI doit être pensé pour absorber le cadre réglementaire émergent, en particulier l’AI Act européen, dont les exigences (gestion des risques, gouvernance des données, documentation technique, surveillance humaine, journalisation) recoupent largement la structure d’ISO 42001. Un SMI bien conçu sert alors de socle de conformité réglementaire, pas seulement de certification.
Bénéfices et points de vigilance
Bénéfices
Réduction de la charge documentaire et d’audit, cohérence des décisions, vision consolidée des risques pour la direction, accélération de l’adoption d’un nouveau référentiel (le tronc commun étant déjà en place), meilleure appropriation par les opérationnels qui n’ont qu’un seul système à comprendre.
Points de vigilance
- L’intégration ne doit pas diluer les exigences les plus strictes. Le SMI doit retenir l’exigence la plus contraignante lorsque deux normes divergent.
- Gérer les différences de périmètre et de maturité entre référentiels sans les masquer.
- Éviter l’usine à gaz documentaire : intégrer, c’est simplifier et mutualiser, pas additionner.
- Préserver les responsabilités spécialisées (un DPO reste un DPO, un référent IA garde son rôle) tout en les coordonnant.
- Conduire le changement : un SMI est autant un projet d’organisation et de culture qu’un projet documentaire.
Conclusion
Le système de management intégré est une méthode d’architecture qui s’appuie sur ce que les normes ISO ont déjà en commun pour construire un socle unique : une gouvernance, une méthode de gestion des risques, un cycle d’audit et d’amélioration. La sécurité de l’information, la continuité d’activité, la protection des données et l’IA viennent s’y brancher, sans dupliquer ce qui existe.
L’arrivée d’ISO/IEC 42001 et de l’AI Act rend la question pressante. Une organisation qui dispose déjà d’un SMSI ou d’un système qualité n’a pas à repartir de zéro pour l’IA : elle a tout intérêt à étendre son système existant plutôt qu’à en bâtir un nouveau à côté.
Bien mené, un SMI change la donne : au lieu de subir plusieurs obligations de conformité en parallèle, l’entreprise les pilote toutes depuis un seul système. Elle dispose d’une vision unique de ses risques et de ses actions, et peut démontrer sa conformité normative auprès de ses clients, ses partenaires et des autorités.
👉 Suivez-nous pour ne rien manquer des dernières actualités !